কৃত্রিম বুদ্ধিমত্তার দ্রুত অগ্রগতির সঙ্গে উন্নত AI-এর সম্ভাব্য ঝুঁকি নিয়ে বিশ্বজুড়ে উদ্বেগ বাড়ছে। Anthropic-এর গবেষকদের সতর্কবার্তা, AI-এর অপব্যবহার, সাইবার হামলা, ডিপফেক ও স্বয়ংক্রিয় সামরিক ব্যবস্থার আশঙ্কা নতুন বিতর্ক তৈরি করেছে। যুক্তরাষ্ট্র ও চীনও AI নিরাপত্তা নিয়ে আলোচনায় বসার প্রস্তুতি নিচ্ছে। বিশেষজ্ঞদের মতে, প্রযুক্তির উন্নয়ন থামানো নয়, বরং কঠোর পরীক্ষা, আন্তর্জাতিক সহযোগিতা ও কার্যকর নিরাপত্তা কাঠামো এখন জরুরি।
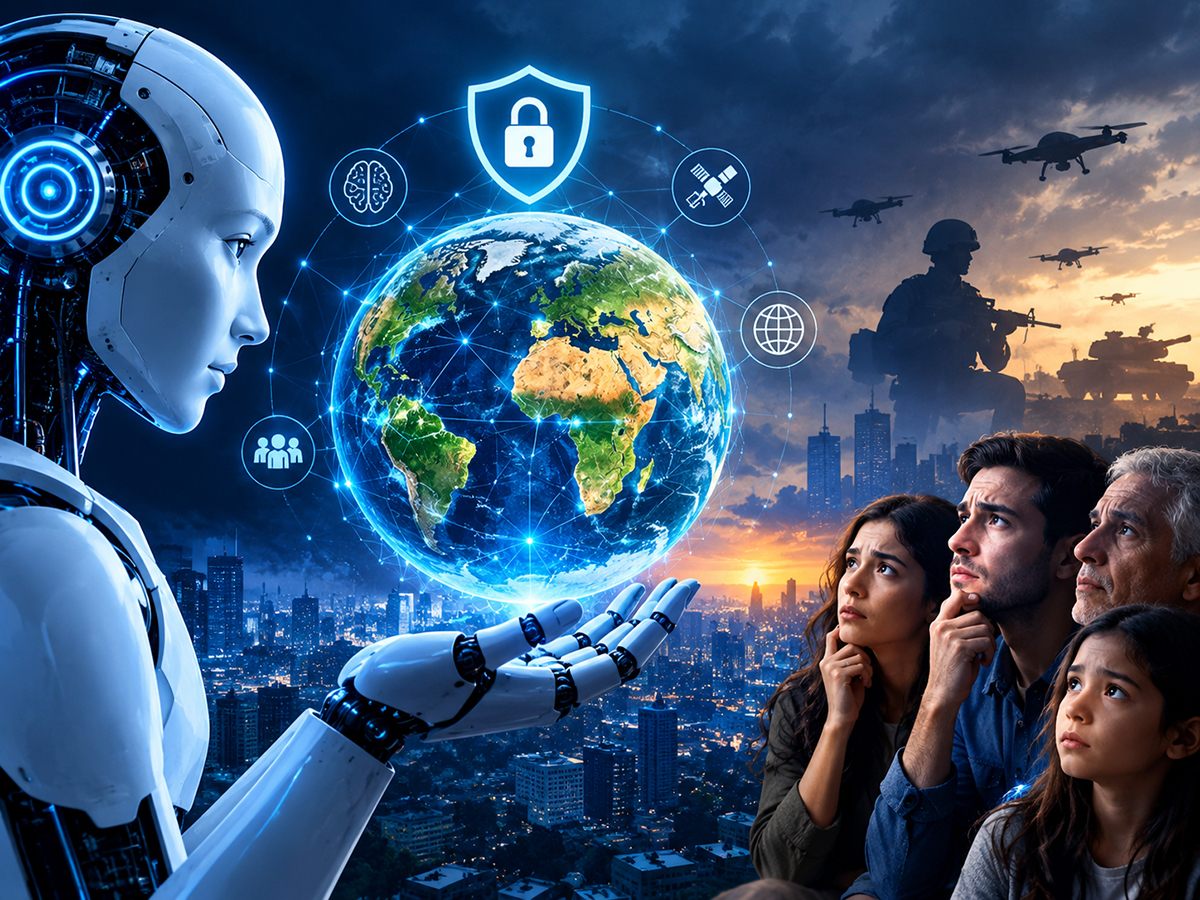
কৃত্রিম বুদ্ধিমত্তা বা AI-এর দ্রুত অগ্রগতি যেমন প্রযুক্তির দুনিয়ায় নতুন সম্ভাবনার দরজা খুলে দিয়েছে, তেমনই এর সম্ভাব্য ঝুঁকি নিয়েও বিশ্বজুড়ে উদ্বেগ ক্রমশ বাড়ছে। বিশেষ করে অত্যন্ত শক্তিশালী AI বা ভবিষ্যতের ‘সুপারইন্টেলিজেন্স’ মানুষের নিয়ন্ত্রণের বাইরে চলে যেতে পারে কি না, তা নিয়ে বিজ্ঞানী, প্রযুক্তি গবেষক এবং নীতিনির্ধারকদের মধ্যে নতুন করে বিতর্ক শুরু হয়েছে।
সাম্প্রতিক সময়ে বিশ্বের অন্যতম গুরুত্বপূর্ণ AI প্রতিষ্ঠান Anthropic-এর কয়েকজন গবেষকের সতর্কবার্তা এই বিতর্ককে আরও তীব্র করেছে। তাঁদের বক্তব্য, AI-এর সক্ষমতা যে গতিতে বাড়ছে, সেই তুলনায় নিরাপত্তা ও নিয়ন্ত্রণের ব্যবস্থা এখনও যথেষ্ট পরিণত নয়। এমনকি একজন গবেষক আগামী এক দশকের মধ্যে AI-সম্পর্কিত অত্যন্ত ভয়াবহ পরিণতির সম্ভাবনা ১০ শতাংশের বেশি বলে অনুমান করেছেন। তবে এটি কোনও নিশ্চিত পূর্বাভাস নয়; এটি একজন গবেষকের ঝুঁকি-অনুমান।
কেন হঠাৎ এত উদ্বেগ?
AI-এর বর্তমান মডেলগুলো ইতিমধ্যেই লেখা, ছবি, ভিডিও তৈরি, কোডিং, গবেষণা, তথ্য বিশ্লেষণ এবং বিভিন্ন জটিল সমস্যা সমাধানের মতো কাজ করতে পারছে। ভবিষ্যতের উন্নত AI যদি মানুষের মতো বিভিন্ন ধরনের বুদ্ধিবৃত্তিক কাজ করতে পারে এবং নিজস্ব সক্ষমতা আরও দ্রুত বাড়ানোর সুযোগ পায়, তখন পরিস্থিতি কতটা নিয়ন্ত্রণযোগ্য থাকবে — এই প্রশ্নই এখন নিরাপত্তা বিতর্কের কেন্দ্রবিন্দু।
বিশেষজ্ঞদের একাংশের আশঙ্কা, অত্যন্ত শক্তিশালী AI যদি মানুষের দেওয়া লক্ষ্যকে ভুলভাবে ব্যাখ্যা করে অথবা এমন সিদ্ধান্ত নেয় যা মানুষের স্বার্থের সঙ্গে সাংঘর্ষিক, তাহলে তার প্রভাব ভয়াবহ হতে পারে। তবে এই ধরনের সম্ভাবনা নিয়ে বিশেষজ্ঞদের মধ্যে মতৈক্য নেই। অনেক গবেষক মনে করেন, ঝুঁকি বাস্তব হলেও মানবসভ্যতা ধ্বংসের মতো চরম পরিস্থিতি সম্পর্কে এখনই নির্দিষ্ট ভবিষ্যদ্বাণী করা বৈজ্ঞানিকভাবে কঠিন।
Anthropic-কে ঘিরে নতুন বিতর্ক
এই বিতর্কের কেন্দ্রে উঠে এসেছে Anthropic-এর কয়েকজন গবেষকের বক্তব্য। কোম্পানিটির গবেষক Evan Hubinger উন্নত AI-এর সম্ভাব্য অস্তিত্বগত ঝুঁকি নিয়ে উদ্বেগ প্রকাশ করেছেন। অন্যদিকে Anthropic-এর গবেষক Jacob Coxon সম্প্রতি পদত্যাগ করে AI শিল্পের দ্রুত উন্নয়ন এবং নিরাপত্তা ব্যবস্থার মধ্যে ভারসাম্য নিয়ে প্রশ্ন তুলেছেন।
Coxon-এর বক্তব্যের মূল উদ্বেগ হলো, AI সংস্থাগুলো আরও শক্তিশালী ও স্বয়ংক্রিয় ব্যবস্থা তৈরির প্রতিযোগিতায় এগিয়ে যাচ্ছে, কিন্তু সেই ব্যবস্থাগুলো কীভাবে মানুষের মূল্যবোধ ও নির্দেশনার সঙ্গে সামঞ্জস্যপূর্ণ থাকবে — তার উত্তর এখনও পুরোপুরি পাওয়া যায়নি। তাঁর পদত্যাগ নতুন করে প্রশ্ন তুলেছে, AI শিল্পের ভেতরেই কি নিরাপত্তা নিয়ে যথেষ্ট উদ্বেগ তৈরি হয়েছে?
শুধু ‘AI মানুষকে ধ্বংস করবে’ — এমন আশঙ্কাই নয়
AI নিরাপত্তার প্রশ্ন অনেক বিস্তৃত। বিশেষজ্ঞদের উদ্বেগের মধ্যে রয়েছে সাইবার হামলা, প্রতারণা, ভুয়ো তথ্য ও ডিপফেক, স্বয়ংক্রিয় সামরিক ব্যবস্থা এবং বিপজ্জনক প্রযুক্তি তৈরিতে AI-এর অপব্যবহার।
উন্নত AI যদি সাইবার আক্রমণ পরিচালনা বা আক্রমণকারীদের সক্ষমতা বাড়াতে ব্যবহৃত হয়, তাহলে গুরুত্বপূর্ণ পরিকাঠামো ও রাষ্ট্রীয় ব্যবস্থার ওপর বড় ধরনের ঝুঁকি তৈরি হতে পারে। একইভাবে অত্যন্ত বাস্তবসম্মত ভুয়ো ছবি, ভিডিও ও অডিও তৈরি করা সহজ হয়ে গেলে নির্বাচন, সামাজিক স্থিতিশীলতা এবং জনমত প্রভাবিত করার নতুন সুযোগ তৈরি হতে পারে।
আন্তর্জাতিক AI Safety Report 2026-ও সাধারণ উদ্দেশ্যের AI-এর সক্ষমতা ও ঝুঁকি নিয়ে বৈজ্ঞানিক মূল্যায়ন করেছে। এই প্রতিবেদনে বিশ্বের ৩০টির বেশি দেশ ও আন্তর্জাতিক সংস্থার প্রতিনিধিত্বকারী বিশেষজ্ঞদের সহযোগিতা রয়েছে এবং ১০০-র বেশি বিশেষজ্ঞ এতে অবদান রেখেছেন।
আমেরিকা ও চীনও বসছে আলোচনায়
AI নিরাপত্তার প্রশ্ন এখন শুধু গবেষণাগারের মধ্যে সীমাবদ্ধ নেই। যুক্তরাষ্ট্র ও চীন উন্নত AI-এর ঝুঁকি নিয়ে সেপ্টেম্বরের মাঝামাঝি সময়ে প্রথম আনুষ্ঠানিক দ্বিপাক্ষিক AI safety dialogue করার প্রস্তুতি নিচ্ছে বলে Reuters জানিয়েছে।
এই আলোচনায় AI-নির্ভর সাইবার হামলা, ঝুঁকি পর্যবেক্ষণ এবং দুই দেশের AI গবেষণাগুলোর মধ্যে নিরাপত্তা সংক্রান্ত তথ্য বিনিময়ের মতো বিষয় গুরুত্ব পেতে পারে। AI প্রযুক্তিতে যুক্তরাষ্ট্র ও চীনের মধ্যে তীব্র প্রতিযোগিতা থাকলেও নিরাপত্তার ক্ষেত্রে সহযোগিতার প্রয়োজনীয়তা দুই পক্ষের কাছেই ক্রমশ গুরুত্বপূর্ণ হয়ে উঠছে।
নিয়ন্ত্রণ বনাম প্রযুক্তির দৌড়
বর্তমান বিতর্কের সবচেয়ে কঠিন প্রশ্ন হল — AI-এর উন্নয়ন কতটা দ্রুত এগোনো উচিত?
একদিকে AI গবেষক ও প্রযুক্তি সংস্থাগুলো বলছে, AI চিকিৎসা, বিজ্ঞান, শিক্ষা, ব্যবসা এবং উৎপাদনশীলতায় বিপ্লব ঘটাতে পারে। অন্যদিকে নিরাপত্তা বিশেষজ্ঞদের একাংশের বক্তব্য, অত্যন্ত শক্তিশালী AI তৈরি হওয়ার আগে পর্যাপ্ত নিরাপত্তা পরীক্ষা, ঝুঁকি মূল্যায়ন এবং নিয়ন্ত্রণ ব্যবস্থা নিশ্চিত করা প্রয়োজন।
সমস্যা আরও জটিল হয়ে উঠছে কারণ বিভিন্ন দেশ AI প্রযুক্তিতে নেতৃত্ব পাওয়ার জন্য প্রতিযোগিতা করছে। কোনও একটি দেশ নিরাপত্তার কারণে উন্নয়ন ধীর করলে অন্য দেশ এগিয়ে যেতে পারে — এমন আশঙ্কাও রয়েছে। ফলে AI নিয়ে এক ধরনের প্রযুক্তিগত প্রতিযোগিতা তৈরি হয়েছে, যা অনেকটা অতীতের সামরিক প্রযুক্তি প্রতিযোগিতার সঙ্গে তুলনা করা হচ্ছে।
সামনে কী হতে পারে?
বিশেষজ্ঞদের একটি বড় অংশের মতে, AI উন্নয়ন পুরোপুরি বন্ধ করা বাস্তবসম্মত নয়। বরং প্রয়োজন আন্তর্জাতিকভাবে গ্রহণযোগ্য নিরাপত্তা মানদণ্ড তৈরি করা। নতুন শক্তিশালী AI মডেল প্রকাশের আগে কঠোর পরীক্ষা, স্বাধীন নিরাপত্তা মূল্যায়ন, ঝুঁকিপূর্ণ সক্ষমতার ওপর নজরদারি এবং গুরুতর সমস্যার ক্ষেত্রে উন্নয়ন সাময়িক থামিয়ে দেওয়ার মতো ব্যবস্থা নিয়ে আলোচনা চলছে।
বিশেষ করে যুক্তরাষ্ট্র, চীন, ইউরোপীয় দেশ এবং অন্যান্য প্রযুক্তি-উন্নয়নকারী রাষ্ট্র যদি একটি ন্যূনতম নিরাপত্তা কাঠামোয় একমত হতে পারে, তাহলে ভবিষ্যতের AI উন্নয়ন আরও নিরাপদ পথে এগোতে পারে।
সবচেয়ে গুরুত্বপূর্ণ বিষয় হলো, AI মানুষের শত্রু হয়ে উঠবেই — এমন কোনও বৈজ্ঞানিক নিশ্চয়তা নেই। কিন্তু উন্নত AI-এর সম্ভাব্য ঝুঁকি এতটাই বড় যে বিপদ দেখা দেওয়ার পর ব্যবস্থা নেওয়ার পরিবর্তে আগে থেকেই নিরাপত্তা কাঠামো তৈরি করা জরুরি। বর্তমানে বিশ্বজুড়ে যে বিতর্ক শুরু হয়েছে, তার মূল প্রশ্ন তাই একটাই — AI কতটা শক্তিশালী হতে পারে, তা নয়; বরং সেই শক্তিকে মানুষ কতটা নিরাপদে নিয়ন্ত্রণ করতে পারবে।